量子科技冲击下,数字货币钱包还安全吗?一文讲清攻防关键
在实验室待了十二年,我见过太多人问我同一件事:量子计算机真能一夜之间把所有人的数字货币清零吗?答案没那么简单。数字货币的安全根基是椭圆曲线加密和SHA-256哈希,而量子算法确实理论上能攻破前者。但"理论上"和"真跑起来"之间,还隔着十万个量子比特和纠错鸿沟。
2026年,NIST的抗量子加密标准已经落地两年,Kyber和Dilithium进入实际部署。我参与某头部交易所的升级测试,感触最深的一点:把经典ECDSA签名换成基于格的方案,钱包体积膨胀了近三倍,验证延迟从毫秒级跳到十几毫秒。高频���易团队为此熬了三个通宵改架构。
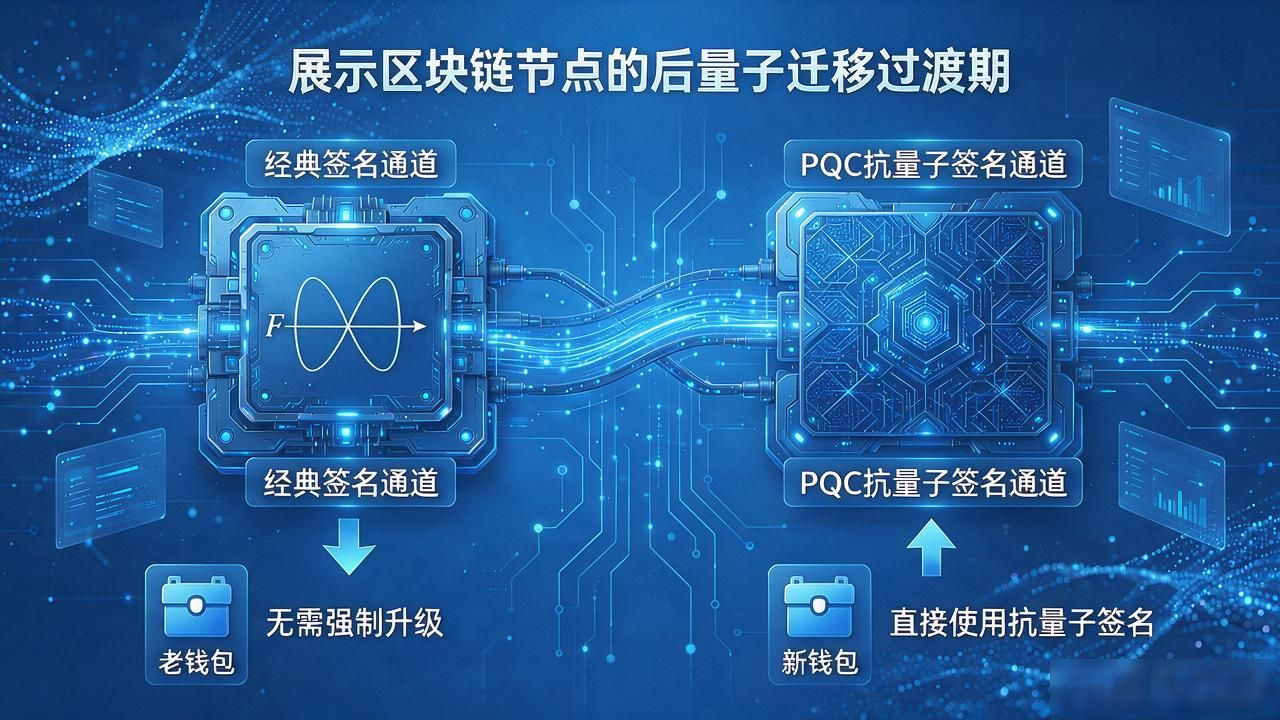
真正让人安心的不是算法本身,而是后量子迁移的兼容性设计。我见过一套方案:节点同时维护经典和PQC两条签名通道,客户端按能力选择。老钱包不用强制升级,新钱包直接上抗量子签名,过渡期十分平滑。这种双轨并行的思路,比一刀切换算法务实得多。
写到这里,回到你手里那张冷钱包的二维码。它的签名算法写的是什么?如果明天你的交易所悄悄把后端切到PQC量子科技冲击下,数字货币钱包还安全吗?一文讲清攻防关键,你的离线签名工具还能兼容吗?你的设备固件有没有更新通道?我见过太多人,钱包密钥存了五年数字货币量子科技,从未检查过一次底层签名方案是否过时。